sexta-feira, 13 de novembro de 2015

Seis coisas que os pais precisam parar de fazer nas Redes Sociais

Enquanto eu crescia, meus pais me envergonhavam com frequência na frente de futuras ex-namoradas e amigos ao mostrar fotos de quando eu era pequeno.


Naqueles tempos, fotos espontâneas, caretas e atos bobos aleatórios eram capturados em toda sua esquisitice. Cuidadosamente guardadas pelos pais, compondo o álbum de fotos para ser compartilhado a qualquer momento.
Atualmente, estamos conectados à web o tempo todo e nossas fotos são instantaneamente compartilhadas. Os grandes álbuns do passado também foram digitalizados.

Como um profissional de social media (e pai) que passa muito tempo nas redes sociais, me surpreendo com o quanto as pessoas se esforçam para parecerem mais legais online e como temos material para atormentar nossos filhos no futuro.

No fim, as mídias sociais tornaram mais fácil o compartilhamento de nossas vidas, momentos e memórias com nossa rede de amigos. O lado negativo é que com esse compartilhamento facilitado, nós não pensamos por um segundo com quem estamos de fato fazendo isso.

Enquanto fotos vergonhosas podiam ser usadas contra nós em grupos limitados, fotos atuais podem ser usadas contra nossos filhos no futuro por qualquer um que esteja na nossa rede de amigos.

Claro que aceitamos os termos desse serviço, mas e nossos filhos? Como pais (bem como amigos e parentes), precisamos analisar o que publicamos por uma perspectiva mais ampla, parando de publicar conteúdos que podem voltar para assombrar nossos filhos no futuro. Por isso, destacamos especialmente estas seis coisas.

1. Não deixe seu perfil público
Levante a mão quem quer aquele cara bizarro do fim da rua vendo as fotos da sua filha. Ninguém, certo?

No entanto, se seu perfil do Facebook ou Instagram está público, você está convidando todo mundo na internet. Deixar seu perfil público não é só uma estupidez, mas também uma irresponsabilidade.
O nível de privacidade em redes sociais é opção pessoal. Ajuste suas opções de modo a oferecer acesso unicamente para aqueles com quem realmente tem uma conexão. Também pode alterar a privacidade de cada publicação de modo a gerenciar o que cada pessoa pode ver e tome cuidado extra com seus filhos.

2. Não compartilhe fotos do filho de alguém
Uma das minhas maiores cismas é quando pessoas tiram fotos em grupo e as compartilham nas redes sociais. Os pais tem o direito de saber quem pode ver e comentar as fotos de seus filhos. Se preferem manter os filhos fora das redes sociais (como muitos colegas), é o direito deles como pais, não seu.

Pessoalmente, me incomoda bastante quando um familiar publica fotos dos meus filhos e alguém que não conheço comenta. Sinceramente – não conheço você, por que está comentando na foto dos meus filhos? Inclusive já conversei com alguns familiares e até postei comentários bruscos direcionados a pessoas que disseram algo que julguei fora da linha.
Vivemos em um mundo estranho; nunca pode-se ter certeza das intenções de uma pessoa ou de suas situações pessoais. Você realmente quer ser a pessoa que dá a dica da localização de uma família que está se escondendo de um familiar abusivo?

3. Não crie um perfil para o seu filho
Tive de excluir uma mulher do Facebook. A razão foi que ela criou um perfil para seu filho e o marcava constantemente em seus posts. Existe uma razão pela qual você precisa ter uma idade mínima para criar um perfil na maior rede social do mundo.

Fora toda a questão da segurança, as crianças deviam decidir se elas querem ou não fornecer suas informações para um aglomerado publicitário.

4. Mantenha privados os banhos de seus filhos
Por mais que seus filhos façam coisas bonitinhas enquanto tomam banho na banheirinha, é algo que deve ser mantido no espaço privado.

Você não quer pessoas vendo suas partes íntimas. Seus filhos também não. Não é porque eles tem mini-partes que você deve expô-las ao mundo.
Existe gente realmente doentia pelo mundo que paga para ver esse tipo de foto. Como adultos responsáveis, devemos cuidar da privacidade de nossos filhos.

5. Não castigue nas redes sociais
Na Internet, já foi popular dar bronca em cachorros. As pessoas achavam engraçado e as publicações conseguiram tantas curtidas, compartilhamentos e comentários que alguns decidiram fazer o mesmo com seus filhos. Como forma de envergonhá-los publicamente por terem feito algo de errado, os pais postavam fotos das crianças segurando um cartaz ou sendo publicamente disciplinadas.

Algumas pessoas riam. Outras comentavam. Quem postou atingia o objetivo. Já a criança tinha sua travessura compartilhada com pessoas que talvez nunca conheça, o que implica incerteza na ocorrência ou não da vergonha do castigo.
Nenhuma lição foi ensinada. Esse vídeo se tornou viral nesse tópico, mas não pela razão que você imagina. Resume tudo muito bem.

6. Ciberbulllying
Enquanto eu crescia nos anos 80 e 90, havia valentões. Todo mundo sabia quem eram e que deviam ser evitados. Como a maioria das nossas atividades foram movidas para a internet, perdemos a humanidade que nos concedia um filtro antes de dizer certas coisas horríveis. Parece que não passamos uma semana sem ouvir sobre como ciberbullying levou alguém ao suicídio.

Assim como os valentões de antigamente, os de hoje se alimentam de medo e manipulação, aliado a mentalidade de grupo podem transformar em algo “legal” zoar o gordinho da rua.
Um colega de trabalho contou-me de uma situação na qual um executivo estava apresentando na escola do filho. Quando a tela do computador foi projetada, havia uma foto embaraçosa do filho como papel de parede, que fez com que os colegas de classe rissem.
Nesse ponto, dá para imaginar que essa apresentação se tornou algo diferente pra criança. Mesmo numa classe de no máximo 30 crianças, ainda machuca.

Como seres humanos em desenvolvimento, as crianças nem sempre tomam as melhores decisões. Se aquela foto estivesse online, o tormento e a vergonha seriam bem piores.
A lição aprendida pelo executivo é que devemos ter cuidado em oferecer munição para pessoas machucarem nossos filhos ou envergonhá-los no futuro, a não ser que você possa controlar a plateia -mas sendo sincero, não conseguimos controlar a internet.
Todo mundo tem o direito de escolher como criar seus filhos. Nosso pedido é que você pense sobre o futuro e a falta de segurança nas redes sociais.

Fonte: Kaspersky

terça-feira, 10 de novembro de 2015

Exército sofre ataque virtual e 7 mil contas de militares vazam na internet

As informações foram divulgadas pelos portais G1 e TecMundo. De acordo com o TecMundo, os servidores do Exército Brasileiro foram invadidos por hackers na madrugada de domingo (8) e mais de 7 mil contas de militares foram vazadas na internet.


A acusação é de que o Centro de Defesa Cibernética (CDCiber) da corporação estavam participando há tempos de competições do gênero “Capture the Flag” (ou “Capture a Bandeira”, em português), na qual os times precisam usar técnicas de hacking para atingir um determinado objetivo — que pode envolver defender um computador pessoal ou invadir um sistema feito especialmente para a maratona.
 
De acordo com os invasores, o Exército Brasileiro participou de últimos grandes eventos de CTF e ganhou os desafios usando uma técnica proibida conhecida como “WiFi deauthentication attack” (ou simplesmente WiFi deauth), eliminando os outros competidores da rede WiFi local e permitindo que apenas seu próprio time pudesse jogar.
 
A prática foi identificada pela primeira vez durante o Hackaflag PR, no dia 17 de outubro, durante o Roadsec de Curitiba, e na qual um major do exército foi o vencedor. A “trapaça” passou a se repetir em maior escala durante a edição 2015 da Hackers 2 Hackers Conference (H2HC), que foi organizada entre os dias 24 e 25 do mês passado em São Paulo capital. Isso gerou inúmeras desavenças entre participantes da cena hacker brasileira e militares nas redes sociais.
 
Invasão e provocações
Como retaliação, um grupo de hackers anônimos invadiu inúmeras bases de dados e diversos servidores do Exército Brasileiro, tendo acesso a mais de 7 mil contas em menos de oito horas. Todas as senhas, tal como uma provocação nada sutil à corporação militar, foram publicadas neste documento de texto pelo serviço Pastebin. O “anúncio” do ataque teria sido feito pela primeira vez em uma lista de email chamada Brasil Underground.
 
‘Chega a ser vergonhosa a segurança do Exército Brasileiro’
“Ficamos sabendo que o Exército Brasileiro tem participado de jogos de Capture The Flag e tem se exibido como um time de elite, utilizando seus avançados ataques de deauth em redes wireless”, comenta um dos invasores. “Chega a ser vergonhosa a segurança do Exército Brasileiro, cada sistema possui vulnerabilidades críticas”, complementa. Até mesmo o controlador de domínios foi sequestrado pela equipe.
As provocações não param por aí. Os hackers ainda orientam que façamos a “lição de casa”, usando os milhares de CPFs vazados para descobrir os donos de cada uma das senhas e usar nos outros sistemas do governo federal. Como bônus, um dos backdoors (falhas de segurança) encontrados pelo time foi divulgado para quem se interessar em testá-lo.
 
Um desafio para os militares
No fim do documento, os invasores propõem um desafio público ao Exército Brasileiro: o Capture the Backdoor, ou CTB. Ao todo, são 10 vulnerabilidades, incluindo uma instalada na BIOS dos servidores. “Vocês podem usar ataques contra infraestruturas sem sofrer penalização”, afirma o grupo. E eles avisam: o prazo final para encontrar todas essas brechas é até os Jogos Olímpicos de 2016, marcados para começar no dia 5 de agosto.
Ao todo, são 10 vulnerabilidades, incluindo uma instalada na BIOS dos servidores
O TecMundo conversou com outra fonte anônima ligada à cena hacker brasileira — um jovem que já tinha tido acesso anteriormente à tais backdoors e que afirma que as vulnerabilidades são antigas. “A cerca de um ano atrás, um amigo meu falou que havia achado uma falha de POST SQL Injection em um subdomínio do Exército, e que havia registrado todo o banco de dados contendo CPFs e senhas dos militares”, afirma.
“Mas ele não divulgou nada na internet, e só ontem descobri que mais alguém além dele havia obtido acesso”, complementa o entrevistado. Essa informação levanta uma questão bastante pertinente: se os backdoors são tão antigos, como saber se eles já não estavam sendo usados há tempos por cibercriminosos e até mesmo agências de espionagem de outros países, para vigilância de dados militares do Exército Brasileiro?
Se os backdoors são tão antigos, como saber se eles já não estavam sendo usados por agências de espionagem de outros países?
Além disso, fica a dúvida se realmente estaremos ciberneticamente seguros durante as Olímpiadas — se os sistemas militares podem ser controlados com tanta facilidade, como garantir que nossa infraestrutura estará livre de ataques que certamente ocorrerão durante os jogos do Rio 2016? O CDCiber ainda não se pronunciou sobre o vazamento e o desafio público; atualizaremos esta matéria caso surjam novidades.
 

Anderson Ramos, sócio-fundador e CTO da FLIPSIDE (empresa que organiza o Roadsec e outros eventos de relevância no cenário hacker brasileiro), nos enviou um posicionamento oficial da companhia a respeito do episódio. Confira:
 
Embora tenhamos constatado a utilização de ataques deauth na etapa Curitiba do Hackaflag, gostaríamos de clarificar:
 
Estes ataques são bastante comuns em competições CTF em rede Wi-Fi;
É praticamente impossível provar a autoria dos ataques, então qualquer suspeição neste sentido carece de evidências técnicas;
O participante do exército da referida etapa esteve o tempo todo muito próximo do local onde se encontrava o coordenador do campeonato e é um profissional experiente e respeitado no mercado, de reputação impecável, e teve vitória merecida;
 
Nós repudiamos o ataque e a ligação que foi feita entre ele e desafios que são organizadas em total harmonia entre profissionais com diversos tipos de perfis incluindo, além da própria comunidade hacker, estudantes, acadêmicos, peritos, policiais, militares, pesquisadores e profissionais do mercado de Segurança da Informação;
 
Essas disputas tem como objetivo canalizar a energia dos jovens de maneira positiva, inserindo-os no mercado de trabalho através de relacionamento e aprendizado com profissionais mais experientes, como os do próprio exército;
Esperamos que no final o incidente traga consequências positivas tanto para os campeonatos, no sentido de melhorar a infra-estrutura e deixar regras mais claras aos participantes, como no sentido de chamar a atenção do exercito para servidores que estavam expostos, pois conhecemos bem o imenso desafio que é manter uma estrutura como aquela livre de vulnerabilidades e problemas.

Nota divulgada pelo Exército:

O Centro de Comunicação Social do Exército confirma a ocorrência do incidente e informa que o assunto está sendo tratado pelo Centro de Coordenação para Tratamento de Incidentes de Rede do Exército. Informa ainda que o incidente não comprometeu os sistemas estratégicos de defesa.


Via TECMUNDO

sábado, 7 de novembro de 2015

6 links que provam que o Google sabe tudo sobre você

Certamente o Google tem os algoritmos mais complexos e bem feitos do mundo, já falamos sobre alguns deles na nossa matéria sobre Algoritmos que dominam o nosso mundo, onde provamos que o buscador pode saber muitas coisas sobre você as quais você nem sabia.
Se você tem um Smartphone aí com você, carrega ele para todo lugar, está sempre conectado à internet e em seu computador também está conectado com sua conta do Google, pode ter certeza de que o Google sabe absolutamente tudo sobre você!

A opinião do Google sobre você

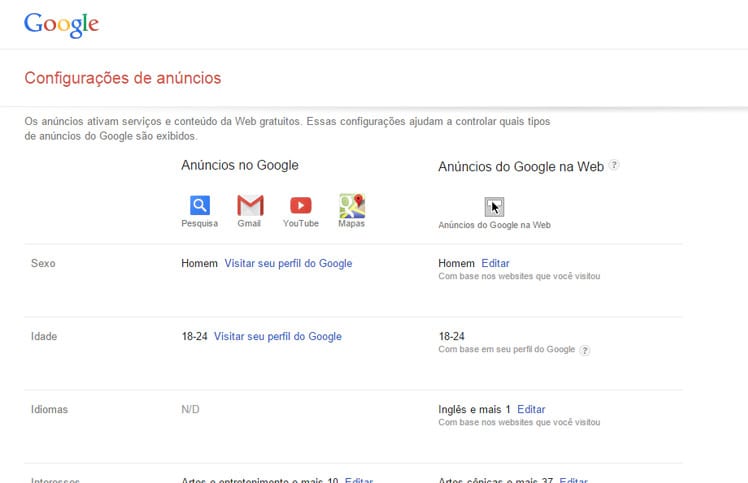
Baseado em alguns dados cadastrais e buscas, o Google pode tirar uma boa conclusão sobre os seus dados pessoais e alguns gostos. Estes dados são de grande ajuda para ele saber quais produtos te oferecer. Configurações de anúncios

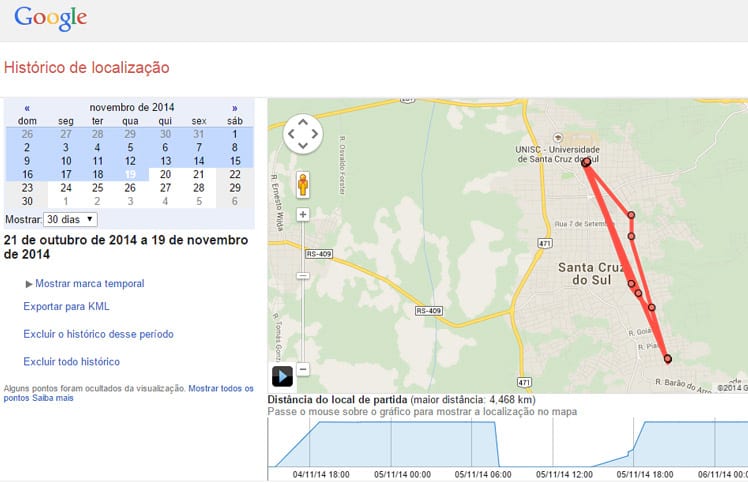
Seu histórico de localização

“Ah, eu não uso GPS, perdeu dessa vez Google”. Errado amigo, uma simples conexão à internet já é o suficiente para o sistema de localização do Google. Histórico de localização

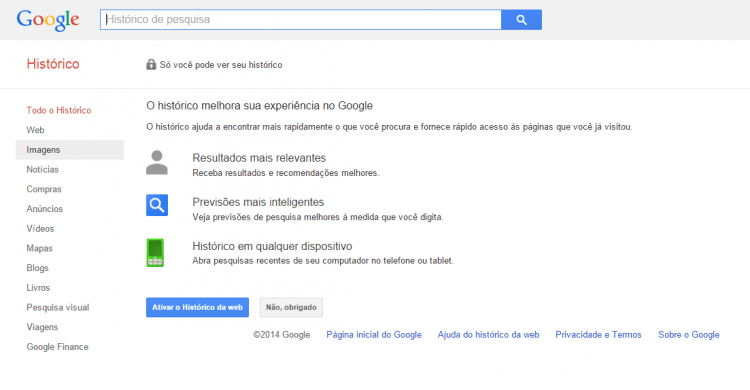
Seu histórico de pesquisa de todos os tempos

Corra para apagar todo o seu histórico! Opa, tarde demais... O Google já salvou no banco de dados dele. E tem mais, ele sabe exatamente em quais anúncios você já clicou! Histórico

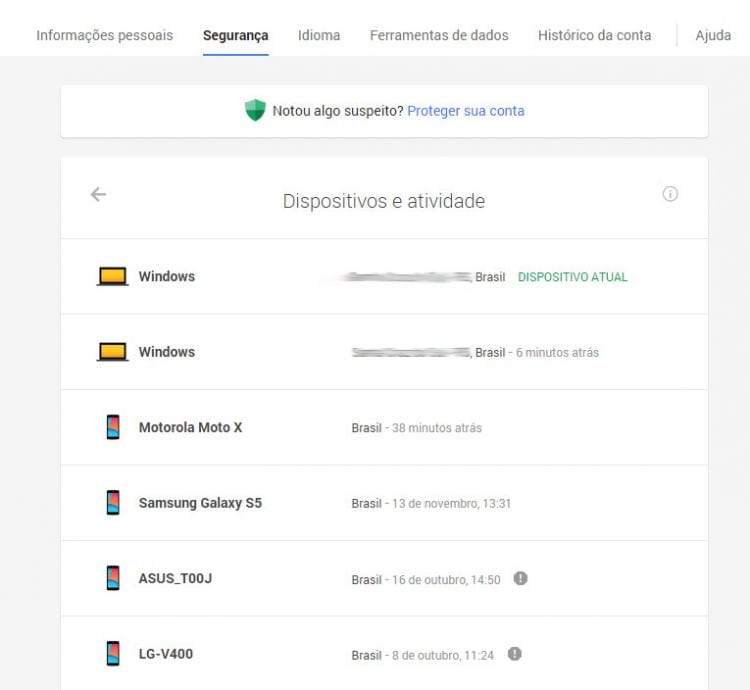
Todos os dispositivos em que você já acessou sua conta

Você se preocupa com o fato de alguém -além do Google- estar vendo suas configurações? É só verificar quais são os dispositivos que já se conectaram a sua conta. Segurança

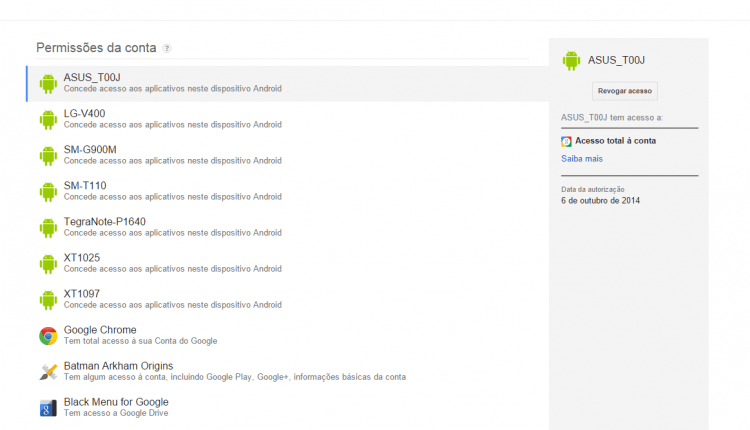
Todos os aplicativos e extensões que tem acesso aos seus dados

Está desconfiado de que algum aplicativo está de olho em seus dados? É só conferir a lista dos aplicativos que acessam os seus dados pessoais. Permissões da conta

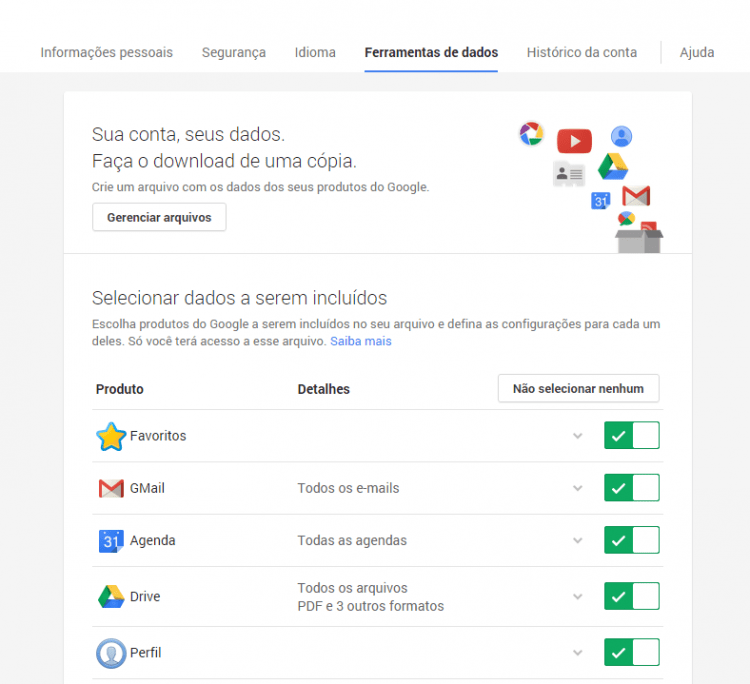
Exportar todos os seus dados do Google

Quer fazer uma cópia de todos os dados que o Google tem sobe você? É só usar o aplicativo de exportação do buscador. Sua conta, seus dados

E aí? Ficou assustado com tanta informação que você sequer sabia que era compartilhada? Se você perceber, em cada uma das páginas que você acessou nessa matéria existe uma opção de desativar esse rastreio do Google. Se você preferir não desativar, basta desconectar suas contas do Google de seus navegadores (assim como no celular, claro).
O problema de desativar todos esses metodos de rastreio é que muitos recursos de seu smartphone (Android) e sitesdo Google  ficarão indisponíveis, pois o buscador "precisa" deles para funcionar.


 Fonte: oficinadanet.com.br

terça-feira, 3 de novembro de 2015

#Facebook quer que seus funcionários troquem iOS por #Android

O Facebook, na semana passada, começou a incentivar os seus funcionários a usarem conexões de internet mais lentas. Assim, através da “2G Tuesday”, o Facebook tem como propósito colaborar com os usuários a compreenderem o mercado emergente, que no geral, contam com conexões mais precárias.

 
Agora, no entanto, a conversa é outra. A rede social está incentivando os funcionários a trocarem os seus dispositivos iOS por Android. Através de um briefing, Chris Cox, chefe de produtos do Facebook, disse que acredita que os funcionários conseguiriam  obter mais informações e ainda poderia sentir a verdadeira experiência de uso dos internautas que usam o Facebook em países emergentes.

"Eu estou exigindo uma mudança de um grupo inteiro da minha equipe sobre o Android, visto que as pessoas, quando deixadas à própria sorte, muitas vezes preferem um iPhone", disse Cox em uma coletiva de imprensa.

Os iPhones fazem grande sucesso em países como os Estados Unidos e Reino Unido. Porém, em outros mercados, principalmente os emergentes, quem reina praticamente absoluto é mesmo o Android. Sendo que o sistema operacional do Google conta com quota de mercado de 82,8%, disse a International Data Corporation (IDC).

Fonte: Oficina da NET

segunda-feira, 2 de novembro de 2015

Google homenageia o matemático George #Boole. Tem lógica

A Google lembra hoje (2) do 200º aniversário de George Boole, através de um Doodle especial. Boole foi um matemático que desenvolveu vários estudos que estão na base da computação moderna.


Seu pai tinha uma pequena loja de sapatos em Ballin temple. O que se esperava das crianças desta classe era que aprendessem o mínimo de catecismo para que não ultrapassassem o limite de obediência aos que se encontravam em boa situação financeira. Os filhos destes aprendiam um pouco de latim, e não grego, passando a ser considerados senhores. Na escola por ele frequentada, o latim não era ensinado. Resolveu aprender esta língua por acreditar ser este o caminho para uma posição superior.

A única orientação que pôde obter foi a do dono de uma livraria que lhe deu algumas noções de gramática. Continuou sozinho e, aos doze anos, traduziu os versos de Horácio para o inglês. Seu pai, orgulhoso, levou o trabalho para o jornal local que o publicou, deflagrando duas correntes: uma elogiando e outra humilhando Boole. Um professor de línguas clássicas duvidou de que um menino de doze anos pudesse realizar tal tradução. Desafiado, decidiu melhorar o domínio de latim,
acrescentando o grego. 


O aprendizado inicial de matemática lhe foi dado por seu pai. Tendo terminado a escola pública fez um curso comercial, tornando-se mais realista relativamente ao seu futuro. Aos dezesseis anos começou a dar aulas, a fim de ajudar seus pais, embora o que ganhasse fosse muito pouco. Por quatro anos ensinou em escolas elementares. A partir de então buscou avaliar as profissões que lhe ofereceriam boas perspectivas: a carreira militar estava fora do seu alcance, por sua penúria financeira; a advocacia exigiria cursos acima de sua disponibilidade orçamentária. Restava-lhe a igreja. Resolveu, pois, tornar-se padre. Embora não tenha se concretizado a ideia, os quatro anos em que se preparou para a carreira eclesiástica não foram perdidos. Aprendeu francês,alemão e italiano, que lhe seriam indispensáveis em seu futuro.

Finalmente, ele encontrou seu caminho, a partir daquelas primeiras aulas recebidas de seu pai. Aos vinte anos abriu uma escola, onde teria que ensinar a matemática que se esperava fosse ensinada em boas escolas. Buscou livros que o orientassem. Os livros comuns, daquela época, deram-lhe grande interesse; a seguir foram considerados desprezíveis. Buscou os grandes mestres da matemática. Seu primeiro trabalho foi ignorado pela maioria dos matemáticos, exceto por alguns raros que reconheceram ali o germe de algo de supremo interesse para a matemática. O desenvolvimento natural do que Boole começou, transformou-se em uma das mais importantes divisões da matemática pura. Disse Bertrand Russell: “a matemática pura foi descoberta por Boole em seu trabalho “Leis do Pensamento”, publicado em 1850.


Por si mesmo, aos vinte anos, dispôs-se a dominar a “Mécanique Céleste” deLaplace, obra dificílima, pouco esclarecedora pela falta de interesse do autor em elucidar o caminho percorrido para suas conclusões. A seguir tentou acompanhar a abstrata “mecânica analítica” de Lagrange, na qual não é colocado um único diagrama do começo ao fim para ilustrar sua análise. Ainda assim pôde fazer sua primeira contribuição à matemática (um artigo sobre “cálculo de variações”). Ainda em seu estudo solitário descobriu os “invariantes”, cuja importância pode ser reconhecida ao conscientizarmos que sem a teoria matemática dos invariantes (que cresceu a partir dos primeiros trabalhos algébricos) a Teoria da Relatividade teria sido impossível.


Então, no limiar de sua carreira científica, notou algo que outros poderiam ter percebido antes. Viu o que outros tinham negligenciado devido ao seu forte sentimento de simetria e beleza das relações algébricas. Outros olharam aquele achado, considerando-o simplesmente bonito, enquanto Boole reconheceu que ali estava algo de uma ordem mais elevada. Boole enviou seu trabalho para o Jornal Matemático de Cambridge, que havia sido fundado em 1837 e que se encontrava sob a hábil editoração do matemático escocês D. F. Gregory. A originalidade e estilo impressionaram Gregory, iniciando-se uma amizade que perdurou pelo resto da vida. Foi nesta época que surgiu a moderna concepção de álgebra, que levou à compreensão da álgebra como álgebra, ou seja, como o desenvolvimento abstrato das conseqüências de um grupo de postulados sem necessariamente a interpretação ou aplicação de números. Sem esta compreensão de que a álgebra em si mesma nada mais é do que um sistema abstrato, ela poderia ainda encontrar-se inserida no bolo aritmético do século XVIII, incapaz de avançar para as variantes sob a direção de Hamilton. Por iniciativa própria ele separou os símbolos das operações matemáticas das coisas sobre as quais elas operavam, buscando compreendê-las. Seu trabalho nesta direção é extremamente interessante, porém obscurecido pelo seu principal interesse - a criação de um simples e manejável sistema simbólico, ou seja, a lógica matemática.


Continuava lecionando, mas agora conhecia e se correspondia com muitos dos principais matemáticos britânicos. Em 1838 publicou o pequeno livro A Análise Matemática da Lógica, sua primeira contribuição para o vasto assunto, que o tornaria famoso pela ousadia e perspicácia de sua visão. De Morgan apercebeu-se de que ali estava um mestre e apressou-se em reconhecê-lo. Ele tinha aberto um novo e importante patamar. Por se encontrarem seus pais totalmente sob sua dependência, continuava dando aulas. Em 1849 foi designado professor de matemática no recém criado “Queen’s College” na cidade de Cork, Irlanda. Realizou os mais variados trabalhos matemáticos, mas seu esforço principal continuou sendo o de aperfeiçoar e dar forma final à sua obra-prima, publicada em 1857, Uma Investigação das Leis do Pensamento, em que se fundamentam as teorias matemáticas da lógica e probabilidades. 


Em 1857 foi eleito membro da Royal Society. É incomum que um matemático nesta idade ainda venha a produzir um trabalho tão profundamente original. O parágrafo inicial de um de seus textos nos dá uma ideia do seu estilo e extensão do seu trabalho. “O motivo do presente tratado é investigar as leis fundamentais do funcionamento do cérebro através das quais o raciocínio se realiza; expressá-las através da linguagem do cálculo e, sobre este fundamento, estruturar a ciência da lógica e construir o seu método; fazer deste método a base de todos os métodos para aplicação da doutrina matemática de probabilidades; e, finalmente, recolher dos vários elementos verdadeiros trazidos para serem examinados no curso destas investigações alguma provável sugestão a respeito da natureza e constituição da mente humana”. Ele convertera a lógica em um tipo de álgebra fácil e simples.

Desde o trabalho pioneiro de Boole, sua grande criação tem sido melhorada. Mas a lógica simbólica foi negligenciada por muitos anos depois de sua invenção. Até 1910 ainda existiam eminentes matemáticos desdenhando-a como uma curiosidade filosófica sem qualquer significância matemática. O trabalho de Whitehead e Russel em Principia Mathematica (1910-1913) foi o primeiro a convencer um grupo de matemáticos que a lógica simbólica devia receber sua séria atenção.


Boole não sobreviveu muito tempo à produção de sua obra-prima. Um ano após a sua publicação casou-se com Mary Everest, sobrinha do coronel George Everest. Sua mulher tornou-se sua devotada discípula. Depois da morte do marido, Mary Boole aplicou algumas ideias que ela havia adquirido dele para racionalização e humanização da educação de crianças, através do folheto Psicologia de Boole.
Boole morreu de pneumonia, honrado e com crescente fama, em 1864.
Quase todas as linguagens de programação tem um tipo lógico chamado boolean como referência ao seu nome, que pode conter os valores 1 (Verdadeiro) ou 0 (Falso).

Com Wikipedia e  Observador

domingo, 18 de outubro de 2015

Pendências com o Fisco poderão ser resolvidas na WEB a partir de 2016

A Receita Federal estuda permitir que o contribuinte que cair na malha fina possa, a partir do ano que vem, justificar as pendências enviando, pela internet, documentos digitalizados em casa ou no escritório.

A medida faz parte de uma série de inovações em estudo pelo órgão. Até agora, as provas documentais eram apresentadas por meio de processos administrativos, e o contribuinte tinha que se dirigir a um centro de atendimento do Fisco. Muitas vezes, era obrigado a aguardar uma intimação para apresentar os documentos.
“Estamos desenvolvendo uma interface para o contribuinte chamar uma aplicação e enviar os comprovantes justificando as pendências que o Fisco identificou. Ou seja, vai se abrir na internet um e-Processo [processo eletrônico], e ele vai fazer a juntada dos documentos digitalizados diretamente de casa ou do escritório”, explica o subsecretário de Arrecadação e Atendimento da Receita Federal, Carlos Roberto Occaso.

Outra ferramenta que está em fase de ajustes e será usada em um projeto-piloto na unidade da Receita Federal em São Paulo é o atendimento virtual para pessoas físicas, com a possibilidade de chat (bate-papo online) para alguns serviços.

Se houver necessidade de abrir um processo eletrônico, o atendente orientará a pessoa na hora sobre os documentos que precisam ser anexados ou sobre retificações, por exemplo. Neste caso, informa Occaso, a Receita espera implantar o serviço ainda neste ano. “A ferramenta está pronta e homologada. Estamos apenas ajustando as equipes para divulgar o serviço.”


Redução de gasto com papel
O fim do papel na administração pública federal é uma realidade cada vez mais próxima. No último dia 9, foi publicado no Diário Oficial da União o Decreto nº 8539, que estabelece o uso de meio eletrônico para tramitação de documentos nos órgãos e entidades da administração pública direta, autárquica e fundacional. Os órgãos têm seis meses, a partir da data da publicação do decreto, para apresentar ao Ministério do Planejamento, Orçamento e Gestão um cronograma de implementação.

A mudança começou a ser arquitetada no ano 2000, na Delegacia de Julgamento da Receita Federal, em Salvador, pelo titular, na época, Carlos Alberto Freitas Barreto, ex-secretário da Receita e atual presidente do Conselho Administrativo de Recursos Fiscais (Carf), que teve a ideia de transformar os processos em papel em meio digital. Em 2005, foi iniciado o processo de mudança, concluído em 2007, quando houve o primeiro processo eletrônico. Atualmente, praticamente todos os processos são digitais.

“Nossos escritórios não tem mais armários de processos e não temos mais documentos físicos. Quando se formaliza um processo ou se faz uma petição, esta é digital. É recebida, inserida no ambiente de trabalho e passa a ter uma tramitação digital. Os nossos armários e os processos são todos eletrônicos”, destaca o subsecretário.

Segundo Occaso, há celeridade, pois todas as informações estão em bancos digitais nos quais é possível fazer consultas a partir de palavras-chave e de temas, e há transparência. Os processos são todos disponibilizados na internet para consulta por aqueles que têm certificado digital. Além do mais, existe ganho ambiental porque se dispensa o uso de papel.

“Hoje considera-se uma falha abrir um processo físico na Receita Federal. Existem alguns processos muito antigos que não podem ser mexidos, mas a maioria é digital”, afirmou o coordenador-geral de Arrecadação e Cobrança, João Paulo Martins da Silva.
A Receita estima que o sistema e-Processo gerencia atualmente o fluxo de aproximadamente de 8 milhões de processos e dossiês com mais de 65 milhões de documentos, provocando uma economia relevante, com a redução do consumo de papel e dos gastos com impressão, custo de malote, aquisição de móveis, compra ou locação de impressoras e também de imóveis para armazenamento dos processos em papel, além da eliminação dos custos de restituição em função de extravios.

Existe, porém, uma certa dificuldade para mensurar a economia proveniente da substituição do papel pela imagem, que é complexa, pois, segundo o Fisco, envolve vários aspectos de custo. O número de usuários internos é de aproximadamente 27 mil lotados na Receita, no Carf e na Procuradoria Geral da Fazenda Nacional.
“Só para ter uma ideia: temos um espaço de armazenamento com imagens que chega a 64 milhões de megabytes. Temos também a questão da segurança. Não existe risco de alguém tirar uma folha sequer do processo sem ninguém saber. Para retirar qualquer parte, é preciso fazer um termo justificado, e o documento retirado fica em uma base. Além de tudo ser registrado, como o nome a hora, etc”, informa Silva.

Um processo de quase 870 mil páginas
Para dimensionar a economia da Receita com o e-Processo, Occaso e João Paulo Martins citaram como exemplo um processo administrativo fiscal digital de 2012, que tem as seguintes características: 41,2 gigabytes, 869.462 páginas e 5.543 documentos. Para sua apreciação, houve a necessidade de seis movimentações do processo entre unidades do Fisco, sendo duas movimentações (ida e volta) para realização de uma diligência.

Se esse processo fosse em papel, conteria 4.348 volumes de 200 folhas. Considerando o peso médio por volume de 1 quilo, o processo pesaria 4.348 quilo. Isto significa que, para transportar o processo, seria necessário, no mínimo, um furgão com capacidade para suportar 4,4 toneladas de papel.
Além disso, somente as seis movimentações entre unidades, que, no caso desse processo, encontravam-se em estados diferentes, com malotes dos Correios, custariam R$ 588.284,40. Conforme levantamento feito em empresas gráficas, com a impressão, ao custo de R$ 0,14 por página, o gasto totalizaria R$ 121.724,68. Com esses cálculos, os técnicos estimam que a economia proporcionada pelo e-Processo no controle deste único processo seria de R$ 710.009,08.
Edição: Nádia Franco

quinta-feira, 15 de outubro de 2015

WhatsApp se prepara contra possível bloqueio de operadoras

O alerta é da Proteste

Frases divulgadas recentemente mostram que o aplicativo estaria se organizando para possível restrição das operadoras. Participe da petição online criada pela PROTESTE e ajude a reverter esse cenário garantindo os seus direitos.

Na última semana, foi divulgada na internet uma preparação do Whatsapp para a possibilidade de enfrentar o bloqueio do aplicativo pelas operadoras de telefonia. O objetivo das teles é impedir que o usuário continue fazendo chamadas de voz pelo aplicativo, utilizando o pacote de dados de internet.  


Ao que consta até o momento, o primeiro país a sofrer com a pressão para o bloqueio seria a Itália. Através de um conteúdo que circula na internet, a desenvolvedora do Whatsapp revelou algumas frases em italiano, que de acordo com o significado, seria uma preparação do aplicativo contra um provável bloqueio por parte das operadoras. 


As frases divulgadas tratam justamente de um alerta aos usuários sobre a ação de operadoras para limitar serviços do aplicativo, que até então eram oferecidos normalmente. Confira os avisos abaixo:


  • Não foi possível efetuar a ligação pois sua operadora restringe ligações pelo WhatsApp. Tente se conectar ao Wi-Fi e ligue novamente.
  • Não foi possível efetuar chamada porque seu celular está conectado a uma rede que não permite ligações pelo WhatsApp. Conecte-se a outra rede ou desligue o Wi-Fi.
  • Seu plano de telefonia não permite realizar chamadas pelo WhatsApp. Tente mudar para outra operadora, ou se conectar a uma rede Wi-Fi.
  • Sua rede WiFi impede a realização de chamadas pelo WhatsApp. Tente trocar de rede ou desligar seu WiFi e use seu plano de dados móveis.
  • Operadora de celular ou rede WiFi não permite a realização de chamadas pelo WhatsApp.
  No Brasil, as operadoras também já se posicionaram e são declaradamente contrárias a função de chamadas por voz em aplicativos como o Whatsapp. A Vivo já reclamou abertamente do WhatsApp, tendo classificado-o como uma “operadora pirata” pelo seu presidente, Amos Genish. 


Não podemos deixar que o interesse comercial das operadoras nos restrinjam o uso do aplicativo. Entre nesta luta com a PROTESTE para garantir e assegurar que todos os nossos direitos sejam respeitados. A petição online já conta quase 20 mil assinaturas. Assine, compartilhe com seus amigos e faça com que nossa voz seja ainda mais forte para vencer essa causa:


As práticas comerciais das teles são questionadas por violarem direitos garantidos pelo Marco Civil da Internet. Por isso, a PROTESTE solicita investigação à 3ª Câmara de Consumidor e Ordem Econômica da Procuradoria Geral da República para evitar que consumidores sejam prejudicados com a tentativa de bloqueio do serviço de voz em aplicativos. 


 Fonte: Proteste

quinta-feira, 17 de setembro de 2015

Pau de selfie é proibido em Salvador

A partir desta quinta-feira (17) está proibido uso de ‘pau de selfie’ em espetáculos de aglomeração popular em ambientes públicos e privados, em Salvador, conforme medida publicada no Diário Oficial do Município (DOM), e passa a valer em 90 dias. Após esse período, poderão ser estabelecidas penalidades para quem descumprir a nova regra.

 A nova lei permite o uso do pau de selfie apenas em áreas privadas e em ambientes fechados, como sala de espetáculos e casas de show da capital baiana. O uso do objeto já era proibido em estádios baianos desde janeiro deste ano pela Polícia Militar da Bahia, com base no Estatuto do Torcedor.


A legislação foi aprovada na Câmara Municipal e proposta pelo vereador Alfredo Mangueira. "Considerando que portadores mal intencionados do “pau de selfie” estão transformando artesanalmente em "chunchos" (arma branca muito utilizada por presidiários), conforme já detectado por autoridades policias", argumenta o vereador no texto do projeto de lei.

Via A Tarde da Bahia

quarta-feira, 9 de setembro de 2015

Criador do antivírus @Mcafee quer suceder a Barack Obama

John Mcafee, criador do primeiro antivírus comercial do mundo, é candidato à Presidência dos EUA. A candidatura vai ser feita através do Cyber Party, um partido político que o próprio decidiu fundar. A Mcafee foi comprada pela Intel.

 A confirmação foi dada pelo próprio à CNN . A Wired ,  no entanto, publicou que a decisão ainda não está tomada. Isto porque Mcafee ainda não sabe se será o candidato ou dará  apoio a outra pessoa. Mas o milionário norte-americano diz que recebe milhares de e-mails com pedidos para que ele seja candidato. 

Há quem diga que os papéis oficiais de candidatura já foram encaminhados à Comissão Federal de Eleições e foram validados pela entidade, escreve o The Hill. Também já está online uma página oficial de candidatura, na qual é possível ver McAfee com a bandeira dos EUA.

A candidatura vai ser feita através do Cyber Party, um partido que John Mcafee decidiu fundar e que tem ideais fortes em torno da tecnologia, um indústria crucial para a economia norte-americana.
Apesar dos planos e intenções que possa ter para os EUA, John Mcafee não é uma figura consensual,  por causa dos comportamentos excêntricos.


O fundador da Mcafee saiu do Belize em 2013 por ser suspeito de um homicídio.

 Via SAPOTex

#WhatsApp : Bug deve ter afetado 200 milhões de usuários

A informação veio da empresa de segurança da informação Check Point.

Segundo a empresa, a vulnerabilidade no aplicativo afeta apenas a versão para computadores do WhatsApp, mas permite que hackers distribuam programas maliciosos como vírus ou do tipo ransomware - usados para "sequestrar" computadores e extorquir usuários por "resgate".
Cartão virtual

O WhatsApp foi alertado sobre o problema em 21 de agosto e na semana seguinte criou um patch (remendo) para corrigir a falha. A Check Point recomenda aos usuários que atualizem suas versões imediatamente para aproveitar o ajuste.

O aplicativo para computadores é uma versão do programa utilizado em telefones celulares ao redor do mundo, inclusive no Brasil, onde é o app mais usado para o envio de mensagens instantâneas. O número de usuários globais em smartphones é de 900 milhões, com 200 milhões também usando PCs.

A vulnerabilidade dava espaço para o envio de programas do tipo "ransomware"

Segundo a Check Point, a vulnerabilidade foi causada pela maneira como o programa lida com o envio de contatos no formato cartão virtual (vCard). Ele dava brecha para que hackers enviassem vCards falsos contendo programas maliciosos "escondidos". Quando clicado, o vCard infectaria os computadores.

Para um especialista em segurança, o Whatsapp também tem brechas que hackers podem explorar para obter números de telefone celular e enviar programas maliciosos.

"O Whatsapp é uma plataforma cruzada para o envio de mensagens instantâneas, então a chance de alguém abrir um vCard é bem grande", afirma Mark James, da firma ESET.

 Via BBC Brasil

segunda-feira, 31 de agosto de 2015

Mensagem falsa no Facebook põe em risco computador de contribuintes

Uma mensagem falsa postada no Facebook induz os internautas a procurar informações no site da Receita Federal, mas, na verdade, trata-se de mais uma das artimanhas de criminosos para instalar programas maliciosos no computador da vítima. O texto desperta a curiosidade, pois diz que o nome da pessoa “está aparecendo na lista de inscrições da malha fina”.
Tela com mensagem falsa
A tela apresentada no Facebook mistura um link verdadeiro da Receita Federal e um falso, que baixa um programa para o computador dos desavisados. Por segurança, o Fisco alerta que os programas, como o gerador do Imposto de Renda, por exemplo, devem ser obtidos diretamente na página da RFB na internet. No caso do programa que é disponibilizado na mensagem falsa, um olhar mais atento permite verificar que o servidor de aplicativos não é o da Receita Federal (como na linha tracejada em vermelho).
Link leva o usuário a baixar programa de site que não é da Receita Federal

Embora tenha um perfil oficial no Facebook , a Receita tem deixado claro que não se trata de um canal de atendimento ao contribuinte e que pretende, com as publicações, “estabelecer laços menos formais no relacionamento com o contribuinte, por meio de campanhas, dicas e mensagens de interesse da administração".


Além das mensagens em redes sociais, criminosos procuram sempre se utilizar de formas fáceis de enganar os cidadãos usando o nome da Receita Federal e de outros órgãos. Durante o período de entrega da declaração, é comum, por exemplo, aparecerem mensagens eletrônicas (e-mails) com o falso propósito de divulgar facilidades na obtenção do Programa Gerador da Declaração do Imposto de Renda da Pessoa Física.

Assim como nas redes sociais, as mensagens nos e-mails usam indevidamente nomes e timbres oficiais e iludem o cidadão com a apresentação de telas que misturam instruções verdadeiras e falsas, na tentativa de obter ilegalmente informações fiscais, cadastrais e principalmente financeiras. Os links contidos em determinados pontos indicados na correspondência costumam ser a porta de entrada para vírus e malwares (softwares maliciosos ou programas mal-intencionados) no computador, tem informado a Receita.

A Receita Federal esclarece que não envia e-mails sem autorização do contribuinte nem autoriza parceiros e conveniados a fazê-lo em seu nome.
Edição: Nádia Franco
 

domingo, 30 de agosto de 2015

Fez busca no #Google e ganhou emprego

Um ex-cientista da computação desejava tornar-se um engenheiro de computação e, para isso, trabalhava em um projeto para adquirir todas as habilidades necessárias. Quando pesquisou no Google “lista de funções de compreensão phyton lambda”, o link do Google apareceu.

Mas então, conforme ele escreveu para o site The Hustle, “algo anormal aconteceu”. Os resultados de sua busca começaram a dividir-se na metade horizontalmente e uma caixa preta apareceu com uma mensagem: “Você está falando nossa língua. Aceita um desafio?”

Max Rosett, o engenheiro, aceitou o desafio ao clicar em “Eu quero jogar” e o Google o direcionou para um site chamado foo.bar. “A página era semelhante a uma interface Unix, então eu digitei o comando para ver a lista de arquivos. Tinha um chamado ‘comece_aqui.txt’ (traduzido livremente do inglês para o português)”, ele escreveu.

logo do Google
“Eu o abri e tinha duas frases: ‘Digite “pedir” para pedir um desafio’ e ‘Digite “ajuda” para uma lista de comandos’”.No final, após resolver seis desafios e informar seu contato, um recrutador o enviou um e-mail alguns dias depois.
Tratava-se de um processo de recrutamento “bem típico” do Google e Rosett foi aprovado para uma vaga de engenheiro na empresa pouco tempo depois. Ele não é o único que passou pelo processo.

Fonte:  Infomoney
Homem faz busca no Google e gigante o emprega; entenda - InfoMoney
Veja mais em: http://www.infomoney.com.br/carreira/emprego/noticia/4252331/homem-faz-busca-google-gigante-emprega-entenda
Homem faz busca no Google e gigante o emprega; entenda - InfoMoney
Veja mais em: http://www.infomoney.com.br/carreira/emprego/noticia/4252331/homem-faz-busca-google-gigante-emprega-entenda
Homem faz busca no Google e gigante o emprega; entenda - InfoMoney
Veja mais em: http://www.infomoney.com.br/carreira/emprego/noticia/4252331/homem-faz-busca-google-gigante-emprega-entenda

sexta-feira, 21 de agosto de 2015

Adolescente cria mecanismo de busca mais preciso que o Google

Um adolescende indiano desenvolveu um mecanismo de busca personalizada que, segundo testes, é quase 50% mais preciso do que o do Google. Anmol Tukrel, de 16 anos, explica que a tecnologia leva em conta, além de localização e histórico de navegação, a personalidade do usuário, o que ajuda a fornecer resultados ainda mais precisos.

O projeto surgiu quando o garoto se inscreveu para a Google Science Fair, competição global da gigante de tecnologia que premia jovens com idade entre 13 e 18 anos. "Pensei em fazer algo no setor de pesquisas personalizadas. Quando percebi que o Google já faz isso, quis torná-lo ainda melhor", explica o jovem, que atualmente faz estágio em uma empresa de tecnologia indiana.

Reprodução


Anmol Tukrel, 16 anos.

Atualmente, a personalização nas buscas se baseia em fatores como a localização, histórico de navegação e afinidade com o tipo de aplicativos instalados no dispositivo que realiza a pesquisa. De acordo com Turkel, esta é somente metade da equação. Seu algoritmo parece resolver o resto: compreende o que o usuário gostaria de ver com base no conteúdo apresentado, na personalidade e em sua compreensão de texto.

Apesar do sucesso, o jovem é bastante humilde. "É muito arrogante pensar que suaideia é tão boa que você não precise aprender nada", afirma. Para o futuro, a ideia é continuar os estudos e aprimorar sua empresa, que se chama TacocaT Computers.

Via TheEconomicTimes

domingo, 9 de agosto de 2015

#Twitter: Veja como é fácil criar tuites falsos

Definitivamente, não dá pra confiar em mais nada e mais ninguém. :-) Como se não bastasse ser extremamente fácil forjar uma mensagem de qualquer usuário do Twitter – usando serviços online como o http://www.lemmetweetthatforyou.com/ –, tweetes ‘embedados’ também não são mais confiáveis do que esse screenshot aí em cima. 

Segundo matéria do TNW, “há uma forma de ‘embedar’ tweetes usando o JavaScript que permite que você altere várias de suas propriedades, incluindo fonte, data, números de retweets e favorites e até seu conteúdo. Basta copiar e colar o trecho de código JavaScript na sua página, alterando o ‘tweet ID’ para o ID do tuite que você deseja alterar. O resultado é um tuite ‘embedado’ que parece legítimo, mas que diz qualquer coisa que você quiser” – leia na íntegra aqui.


Fonte: Beware @Blue Bus

quarta-feira, 5 de agosto de 2015

′Tudo Sobre Todos′: Redes sociais podem ser tão perigosas quanto o site

O site "Tudo Sobre Todos", que gerou polêmica ao vender informações pessoais de pessoas que morem no Brasil (como data de nascimento, endereço, nome dos pais e vizinhos, a partir de seus nomes ou CPF), reabriu a discussão sobre até que ponto os dados pessoais estão protegidos na internet.

Para Wanderson Castilho, especialista em crimes digitais e autor do livro "Manual do Detetive Virtual", a discussão sobre privacidade deveria acontecer diariamente, e não apenas quando surge uma página vendendo informações pessoais.

"As redes sociais oferecem mais informações que o ′Tudo Sobre Todos′. Mostra o relógio, o filho, a casa, a viagem. Não existe uma empresa que saiba tanto sobre você quanto a rede social", diz.

Alexandre Freire, professor da UFRJ (Universidade Federal do Rio de Janeiro) e consultor de segurança da informação, discorda. Segundo ele, as pessoas conseguem medir boa parte do que é publicado no Facebook e em páginas afins e dificilmente colocam dados cadastrais.

"Sites que vendem os dados são mais perigosos, pois você não tem como controlar como a informação é divulgada. Nas redes sociais, você pode, de certa forma, ter um controle maior", afirma.

O "Tudo Sobre Todos" diz que todas as informações comercializadas são obtidas em fontes públicas, como cartórios, decisões judiciais e diários oficiais. Assim, o trabalho seria filtrar esses dados, organizá-los e vendê-los.

No entanto, nesta quinta-feira (30), a Justiça Federal determinou que a página fosse retirada do ar por causa do perigo que pode causar à sociedade. Isto é, alguém usar as informações vendidas para cometer algum tipo de crime.

A venda de dados pessoais, porém, não é proibida pela lei. O advogado Rony Vainzof, especialista em direito digital, afirma que esse tipo de comércio acontece todos os dias, mas precisa do consentimento das pessoas.

"Quando você cria uma conta em um e-mail gratuito, em troca de usar o serviço sem pagar, informa seus dados. Você aceita os termos de uso dizendo que eles podem ser vendidos para uma empresa de publicidade, mas apenas para essa finalidade. Eles não podem ser desvirtuados, como serem vendidos em um site, por exemplo", explica.

Assim, para ele, os responsáveis pelo "Tudo Sobre Todos" precisam explicar onde conseguiram as informações para que a Justiça decida se elas podem ser comercializadas.

ORIGEM DOS DADOS


Vainzof diz que há, sim, a possibilidade de terem sido obtidas apenas por documentos públicos. Ele acredita que há a necessidade de criar uma legislação específica para proteção de dados oficias.

Freire afirma que tecnologicamente a compilação de dados oficiais divulgados é possível, da mesma forma que conseguir tudo pelas redes sociais.

No entanto, segundo Castilho, a maior probabilidade é que o banco de dados tenha sido obtido de alguma forma ilícita, principalmente porque o site não informa quem são os responsáveis, está sediado fora do país, em Seicheles, e usa bitcoin, uma moeda virtual que não pode ser rastreada, como única forma de pagamento.

"A metodologia de como eles estão trabalhando com essa informação levanta a suspeita de ser ilícito. Seja invadindo o banco de dados de alguma empresa ou comprando informações vazadas por algum funcionário. Há inúmeras formas de conseguir isso no mercado negro", declara Castilho. A hipótese de a base de dados ter sido vazada de alguma empresa se baseio no fato de que algumas informações referentes a endereço de indivíduos aparecem desatualizados quando se faz a consulta.

A Folha entrou em contato com os responsáveis pelo "Tudo Sobre Todos", mas eles disseram que preferiam não dar entrevistas.
Fonte: S.O.S Consumidor via UOL